Kapitel
-
Architektur
Control-Plane-Komponenten von kube-apiserver bis cloud-controller-manager, kubelet und kube-proxy auf dem Node und die Schnittstellen CRI, CNI und CSI.
-
Workloads
Die Wahl der Workload-Resource, Rolling Update mit maxUnavailable und maxSurge, Eigenschaften des StatefulSet und das Job-Pattern mit completions und parallelism.
-
Networking
Service-Typen, EndpointSlice, Ingress im Vergleich zur Gateway API, das Ende von ingress-nginx und NetworkPolicy mit Default-Deny samt YAML-Beispielen.
-
Storage
StorageClass, PVC und PV, AccessModes, Online-Expand von Volumes, volumeMode und VolumeSnapshot für Point-in-Time-Restore.
-
Security
RBAC mit Role und ClusterRole, ServiceAccount-Token seit 1.24, Pod Security Admission, das Pflicht-Set für den SecurityContext und Secrets at Rest mit KMS v2.
-
Scheduling
Requests, Limits und QoS-Klassen, Affinity und Anti-Affinity, Taints und Tolerations, Topology Spread Constraints, PriorityClass und Dynamic Resource Allocation.
-
Autoscaling & Resource-Schutz
HorizontalPodAutoscaler mit Verhalten gegen Flapping, VerticalPodAutoscaler und seine Update-Modi sowie PodDisruptionBudget, ResourceQuota und LimitRange.
-
Observability & Probes
Die Reihenfolge von startupProbe, readinessProbe und livenessProbe, Pflichtangaben für Probes und die kubectl-Werkzeuge für Logs, Top und Events.
-
Diagnose
kubectl debug mit ephemeral Containern und Pod-Kopie sowie die häufigen Fehlerbilder CrashLoopBackOff, ImagePullBackOff, OOMKilled, Pending und Init-Fehler.
-
Release-Zug
Drei Minor-Releases pro Jahr, rund 14 Monate Patch-Support, der Stand von 1.37 und 1.38 sowie die Upgrade-Fallen cgroup v1 seit 1.35 und containerd 1.7 vor 1.38.
-
Anti-Patterns
Was im Betrieb schiefgeht: image latest, fehlende requests, CPU-Limit gleich requests, hostNetwork aus Bequemlichkeit und Liveness-Probes auf Abhängigkeiten.
Alle Kapitel auf einer Seite, zum Durchsuchen mit Strg+F und zum Drucken.
Vorschau (3 Seiten A4 quer)
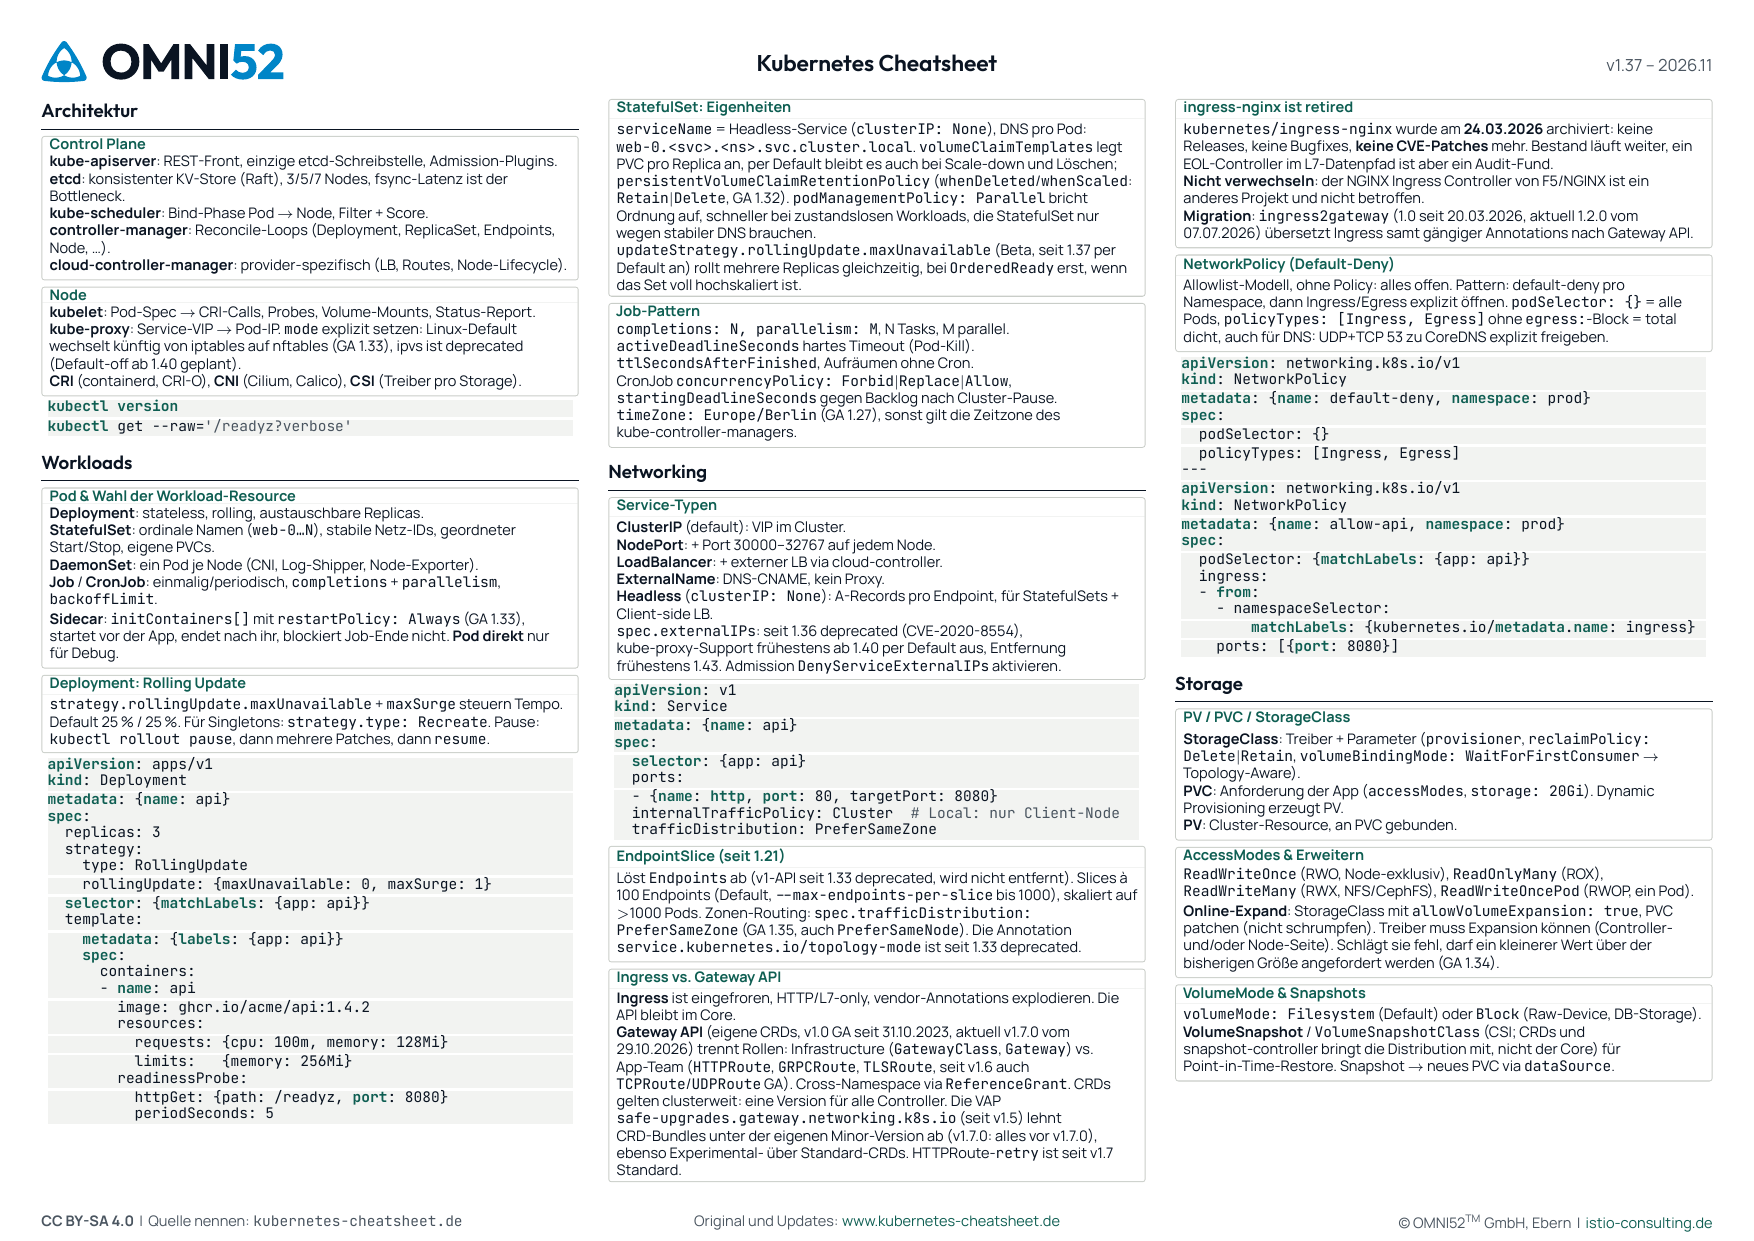
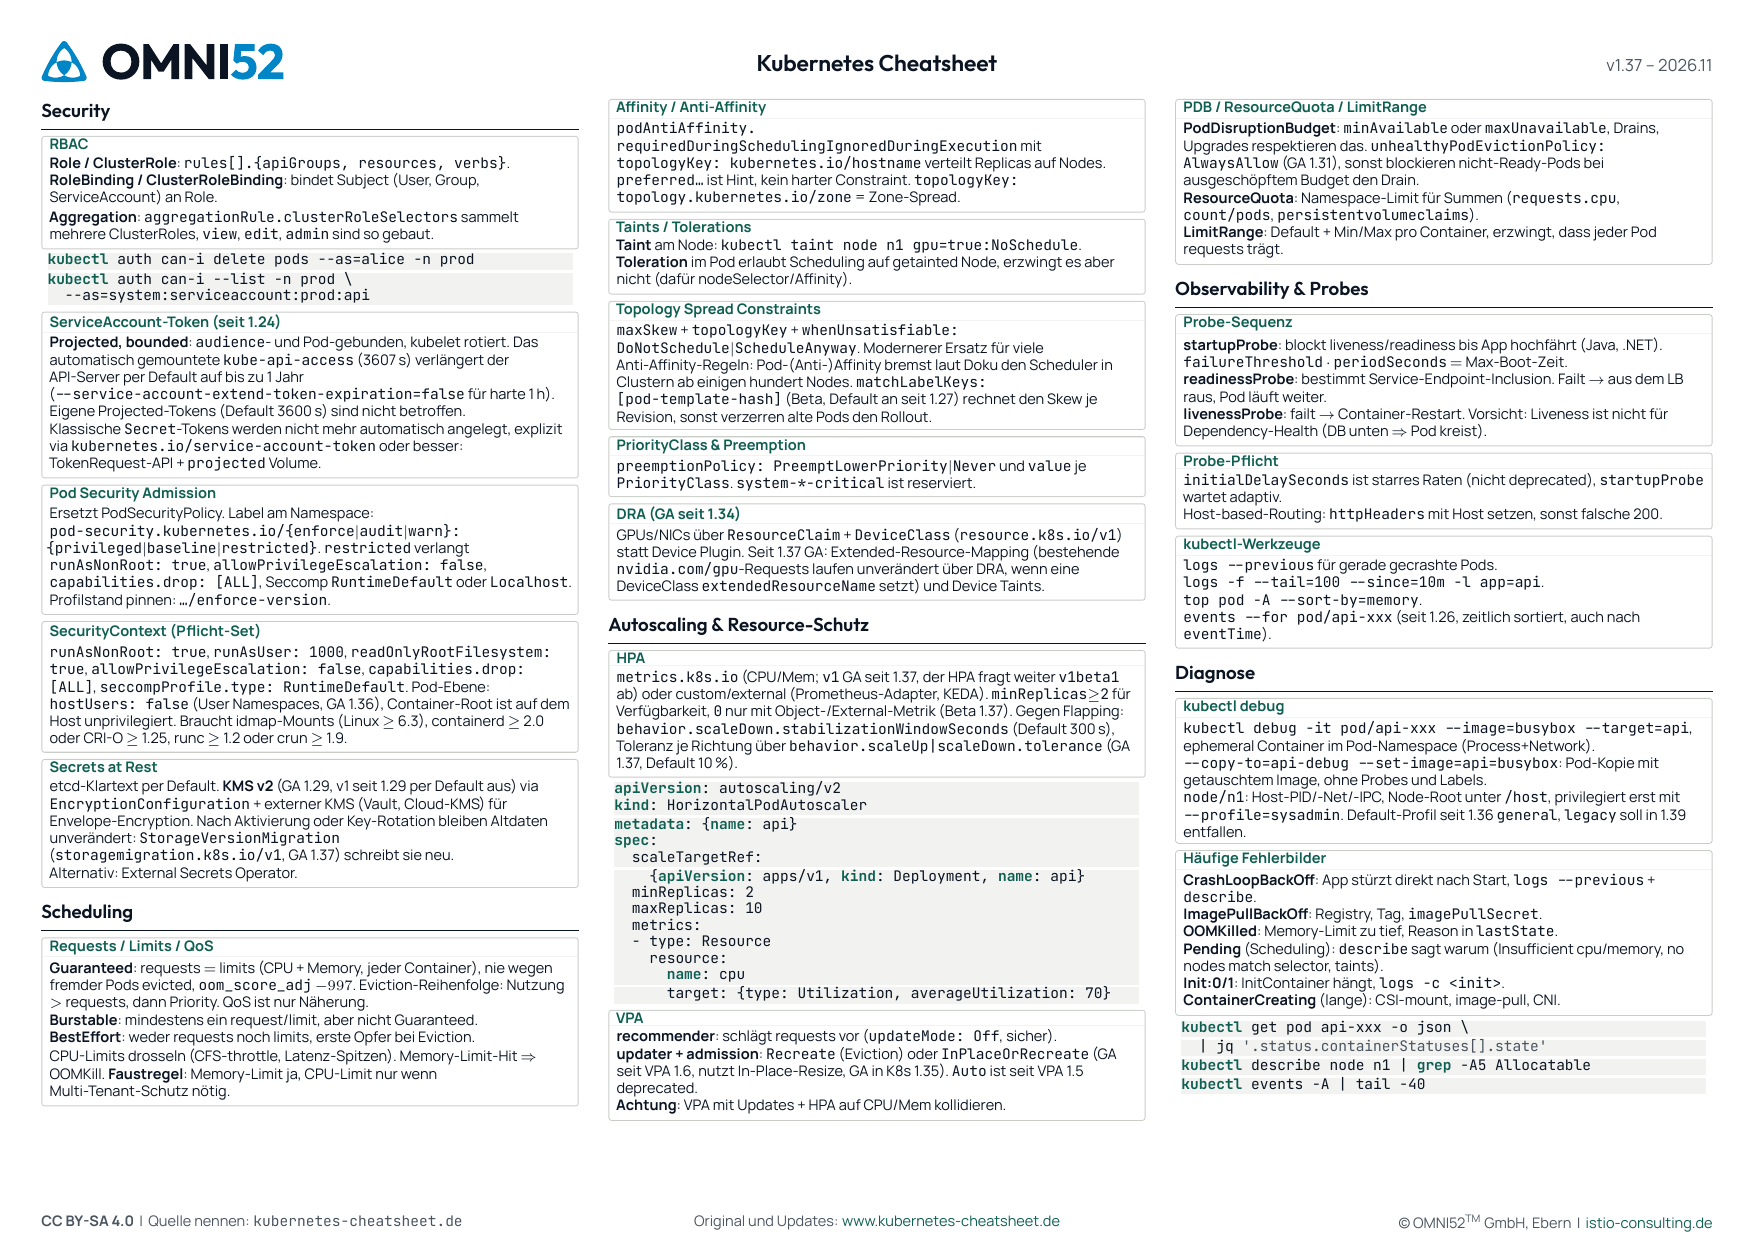
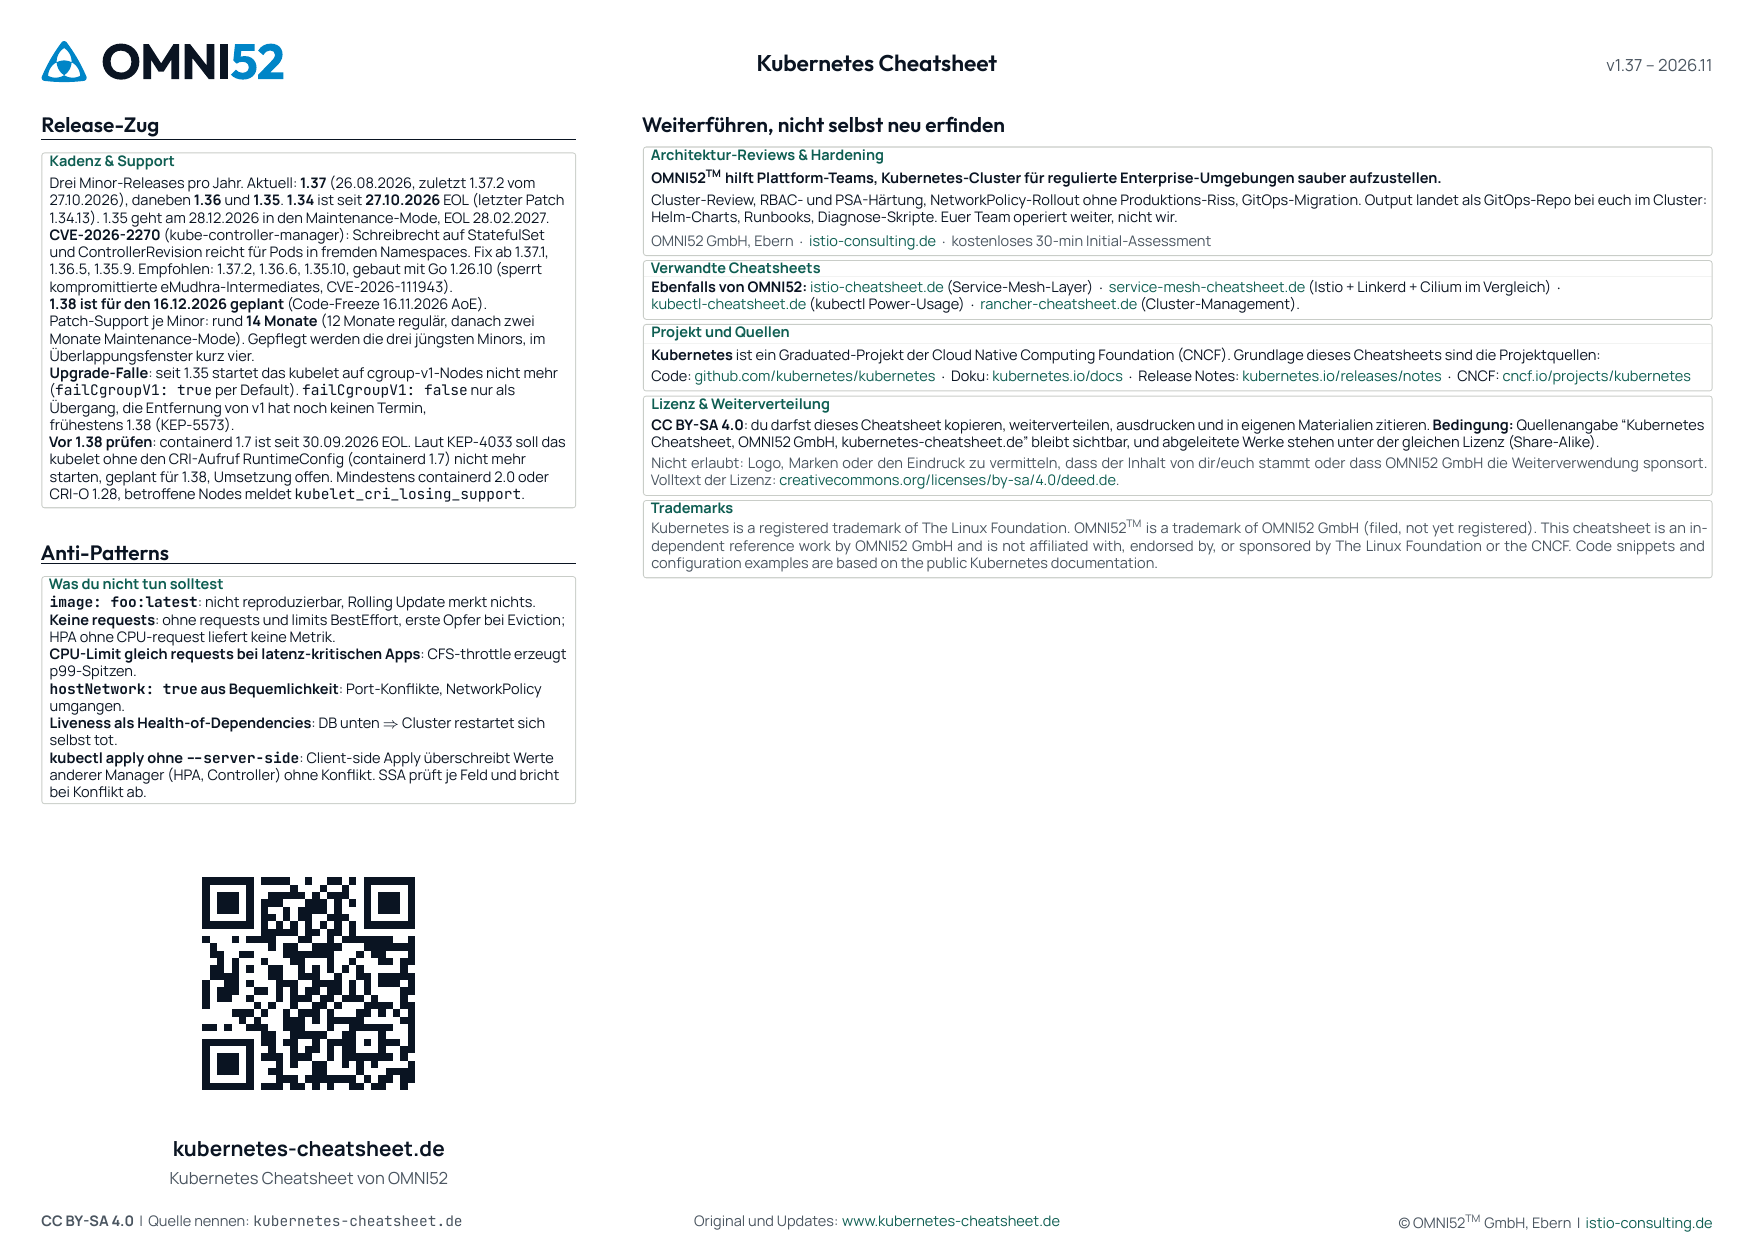
PDF herunterladen
Direkter Download, keine Mail-Adresse nötig. CC BY-SA 4.0: kopieren, drucken, weiterverteilen ist ausdrücklich erlaubt, solange die Quellenangabe sichtbar bleibt.
Verwandte Cheatsheets
Ebenfalls von OMNI52:
istio-cheatsheet.de, Service-Mesh-Layer (Istio in der Tiefe)
service-mesh-cheatsheet.de, Istio + Linkerd + Cilium im Vergleich
kubectl-cheatsheet.de, kubectl Power-Usage
rancher-cheatsheet.de, Cluster-Management
Projekt und Quellen
Kubernetes ist ein Graduated-Projekt der Cloud Native
Computing Foundation (CNCF). Grundlage dieses Cheatsheets sind die
Projektquellen:
Code: github.com/kubernetes/kubernetes
Doku: kubernetes.io/docs
Release Notes: kubernetes.io/releases/notes
CNCF: cncf.io/projects/kubernetes
Lizenz & Weiterverteilung
Nicht erlaubt: Logo, Marken oder den Eindruck zu vermitteln, dass der Inhalt von dir/euch stammt oder dass OMNI52 GmbH die Weiterverwendung sponsort.
Volltext der Lizenz: creativecommons.org/licenses/by-sa/4.0/deed.de.
Kubernetes is a registered trademark of The Linux Foundation. OMNI52™ is a trademark of OMNI52 GmbH (filed, not yet registered). This website is operated by OMNI52 GmbH and is not affiliated with, endorsed by, or sponsored by The Linux Foundation or the CNCF. “Kubernetes” is used in a descriptive sense to indicate the technology this cheatsheet documents.